Kontakt

Ausgangslage

Was ist eine Adversary‑in‑the‑middle‑Attacke (AITM)?

Eine neue Angriffsmethode, bekannt als AITM («Adversary In The Middle Attack»), zielt darauf ab, nicht nur Zugangsdaten, sondern auch die sogenannten «Session Cookies» von Nutzer:innen zu stehlen, um die volle Kontrolle über das jeweilige Benutzerkonto der Benutzer:innen zu erhalten. MFA wurde sehr lange als sicher angesehen. Aktuell ist das leider nicht mehr der Fall. MFA kann mit einem AITM-Angriff ausgehebelt und anschliessend ausgenutzt werden.

«AITM» Ist eine perfide Phishing Attacke, welche nebst dem Passwort und der E-Mail-Adresse auch den zweiten Sicherheitsfaktor in Form eines sogenannten Session Cookies entwendet. Auch wenn das soeben gephishte Opfer sein Passwort wechselt, kann der Angreifer mit dem abgegriffenen Session Cookie für eine bestimmte Zeit auf das Benutzerkonto des Opfers zugreifen und potenziell grossen Schaden anrichten.


AITM in Kürze

  1. Zugangsdaten werden abgegriffen
  2. MFA wird im Angriff mit abgefangen
  3. Session Cookie wird entwendet
  4. Zugriff auf das Benutzerkonto bleibt für eine bestimmte Zeit möglich

Wenn MFA versagt

Warum sind AITM‑Angriffe trotz MFA so gefährlich?

MFA wurde lange als sehr sicher angesehen. AITM‑Angriffe zeigen jedoch, dass ein zusätzlicher Faktor allein nicht phishingsicher ist, wenn Session Cookies abgegriffen werden. Wer AITM versteht, kann Schutzmassnahmen gezielt ergänzen und die Wahrscheinlichkeit erfolgreicher Phishing‑Attacken reduzieren.

Angriff im Zusammenspiel

Welche Akteure respektive Komponenten spielen bei einer AITM-Attacke eine Rolle?

Bei einer Adversary-in-the-middle-Attacke sind vier Komponenten betroffen. Die erste Komponente ist der Angreifer. Der Angreifer hat das Ziel, Zugangsdaten zu stehlen und anschliessend die Kontrolle über das Benutzerkonto zu erhalten. Die zweite Komponente sind die Hilfsmittel. Damit der Angreifer sein Ziel erreichen kann, benötigt er Hilfsmittel wie beispielsweise Software. Die Dritte Komponente ist das Opfer des Angriffs. Die vierte und letzte Komponente ist der Service, von dem man die Zugangsdaten erhalten möchte.

Use Case

Welche Komponenten gehören zu einer AITM Attacke?

Angreifer

Ziel ist es, Zugangsdaten zu stehlen und anschliessend die Kontrolle über ein Benutzerkonto zu erhalten.

Hilfsmittel

Der Angreifer nutzt Hilfsmittel wie Software, um den Angriff durchzuführen

Opfer

Das Opfer gibt seine Daten ein und liefert damit Zugangsdaten und weitere Informationen ab, die der Angriff ausnutzt.

Service

Der Service ist das eigentliche Ziel, zu dem der Angreifer Zugang erhalten möchte.

Wie läuft eine AITM-Attacke ab?

Um den Ablauf einer Adversary-in-the-middle-Attacke vollständig zu verstehen, empfehle ich Ihnen das Demo-Video von Martin Schmidli, wo er anhand von selbst erstellten Hilfsmitteln eine AITM-Attacke durchführt - ausschliesslich zu Demozwecken natürlich.

Um den Ablauf einer Adversary-in-the-middle-Attacke vollständig zu verstehen, empfehle ich Ihnen das Demo-Video von Martin Schmidli, wo er anhand von selbst erstellten Hilfsmitteln eine AITM-Attacke durchführt - ausschliesslich zu Demozwecken natürlich.


Schutz mit System

Wie kann Sie SmartIT im Bereich Phishing unterstützen?

Ein wirksamer Schutz vor Phishing entsteht durch das Zusammenspiel von technischen Sicherheitsmassnahmen, regelmässiger Überprüfung und sensibilisierten Mitarbeitenden. SmartIT unterstützt Sie dabei, diese Bereiche gezielt aufeinander abzustimmen und Ihr Sicherheitsniveau nachhaltig zu erhöhen.


Phishing-Simulationen und Security Awareness

Realitätsnahe Simulationen zeigen, wie Mitarbeitende auf Phishing-Versuche reagieren. Ergänzende Schulungen helfen dabei, verdächtige E-Mails, Links und Anhänge frühzeitig zu erkennen und im Ernstfall richtig zu handeln.


Technischer Schutz in Microsoft 365

Mit Lösungen wie Microsoft Defender for Office 365 und Microsoft Defender for Endpoint lassen sich E-Mails, Endgeräte und Daten besser vor Phishing, Malware und weiteren Cyberbedrohungen schützen.


IT-Security Check

Eine strukturierte Analyse Ihrer IT-Umgebung schafft Transparenz über bestehende Schwachstellen, Fehlkonfigurationen und Sicherheitsrisiken. Daraus werden konkrete und priorisierte Handlungsempfehlungen abgeleitet.


Security Operations Center (SOC)

Mit der kontinuierlichen Überwachung Ihrer IT-Umgebung lassen sich verdächtige Aktivitäten und Cyberbedrohungen frühzeitig erkennen, analysieren und gezielt bearbeiten. So kann im Ernstfall schneller reagiert werden. 


So erhalten Sie nicht nur einzelne Schutzmassnahmen, sondern einen ganzheitlichen Ansatz, der Mensch, Technologie und Prozesse berücksichtigt. Je nach Ausgangslage unterstützt SmartIT von der Standortbestimmung über die Umsetzung technischer Massnahmen bis hin zur laufenden Sensibilisierung Ihrer Mitarbeitenden.

Schutzmechanismen

Wie können Sie sich besser gegen AITM‑ und Phishing‑Attacken schützen?

Wie können Sie restistenter werden gegen Phishing-Attacken?
Es gibt Sicherheitsmassnahmen auf mehreren Ebenen, die eingesetzt werden können, um die Wahrscheinlichkeit einer Adversary-in-the-middle-Attacke zu verringern.


Conditional Access

Conditional Access ermöglicht uns als IT-Dienstleister - und auch der angegriffenen Firma - anhand von Signalen (Benutzer, Standort, Geräte-Zustand & Gruppen-Zugehörigkeit) die Zugriffe zu kontrollieren.

Das bietet die Möglichkeit für tiefgreifende Sicherheitsrichtlinien. Beispielsweise könnte der Zugriff nur innerhalb der Schweiz erlaubt sein und Zugriffe aus dem Ausland eingeschränkt werden. Wenn sich der Angreifer ausserhalb der Schweiz befindet, ist ein Login nicht möglich.

Oder eine Richtlinie, welche nur «vertrauenswürdigen Geräten» den Zugriff auf Microsoft-Dienste erlaubt. Wenn ein Gerät nicht als «konform» markiert ist, wird der Zugriff blockiert. Das würde in diesem Fall aber auch Privatgeräte der Mitarbeitenden betreffen, die nicht für Zugriffe authorisiert worden sind.


Phishing-resistente Authentifizierungsmethoden 

Passwort und MFA sind leider nicht Phishing-resistent. Es gibt aber durchaus Authentifizierungsmethoden, welche «nicht-phishbar» sind.


FIDO Key

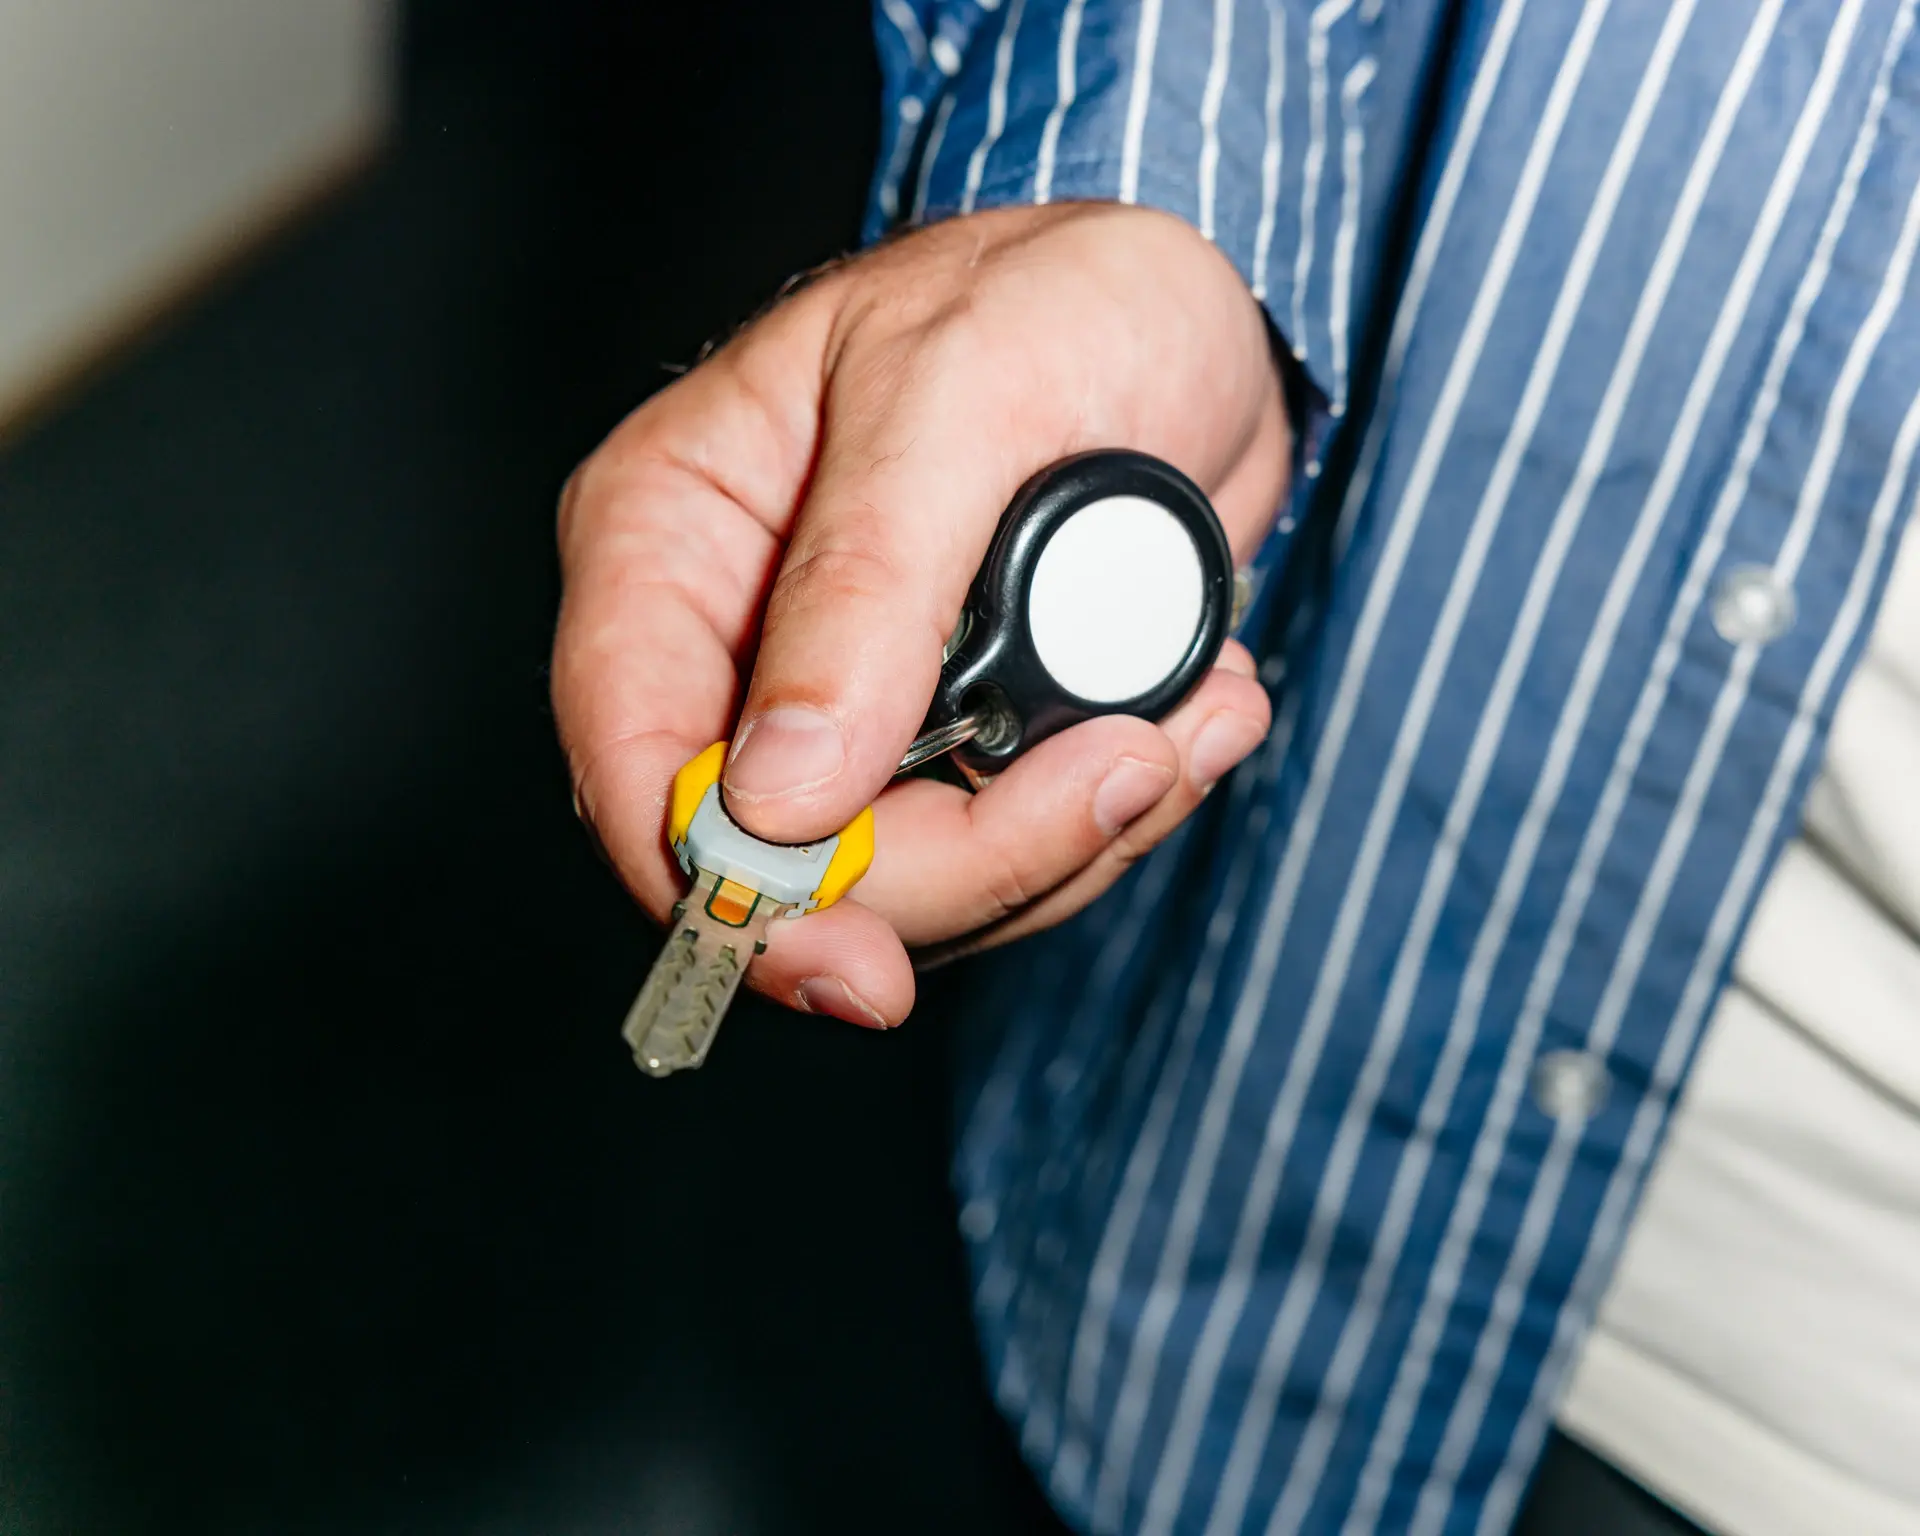
Hierbei handelt es sich um ein physisches Sicherheitsgerät, welches für die Multi-Faktor-Authentifizierung genutzt wird. Der Einsatz dieses Geräts ermöglicht ebenfalls eine Passwortlose Authentifizierung durchzuführen. Im Blogbeitrag von Martin Schmidli erfahren Sie ausführlichere Informationen zu FIDO.


Windows Hello For Business

Diese Authentifizierungsmethode ersetzt die herkömmliche Anmeldung via Passwort durch die biometrische (Gesichtserkennung oder Fingerabdruck) und Pin-basierte Anmeldung.
Diese Authentifizierungsmethode ist Gerätegebunden und kann nicht für die Authentifizierung bei einem Microsoft Dienst wie Beispielsweise «portal.office.com» verwendet werden.


EntraID Certifiacte Based Authentication (CBA)

Dies ermöglicht Benutzern, sich über digitale Zertifikate zu authentifizieren, anstatt traditionelle Passwörter zu verwenden. Der Benutzer erhält ein digitales Zertifikat, welches von einer CA - einer sogenannten Certificate Authority - ausgestellt wurde. Wenn sich der Benutzer bei einem Microsoft Dienst authentifiziert, präsentiert er sein digitales Zertifikat. Sobald das Zertifikat erfolgreich geprüft wurde, erhält der Benutzer Zugriff auf den entsprechenden Dienst.


Schulung der Mitarbeitenden

Regelmässige Schulungen und interne Phishing-Simulationen sind sehr empfehlenswert. Sie können den Erfolg von Angriffen verringern, da die Endbenutzer:innen sich nach einer oder mehreren Schulungen bewusst sind, welche Eigenschaften Sie punkto Sicherheit beachten müssen.


Phishing Simulationen

Damit können Personen identifiziert werden, welche auf einen Phishing-Angriff reingefallen wären. Fällt eine Person mehrmals auf die Angriffe rein, können entsprechende Massnahmen ergriffen werden.
Adversary in the middle Attacken zeigen, dass MFA allein nicht mehr genügt, wenn Session Cookies abgegriffen werden. Mit technischen Richtlinien, phishing resistenter Authentifizierung und Schulung lässt sich das Risiko deutlich reduzieren.

Jetzt SOC Leitfaden herunterladen

Senior Sales, Account Manager

Christoph von Siebenthal

Nächster Schritt: SOC Beratungstermin vereinbaren